WordPressでホームページやブログを運営されている方へ大切なお知らせです。
【2026年9月24日追記】新たな重大な脆弱性が見つかりました
9月22日、WordPressの新たな重大な脆弱性「CVE-2026-87902」への修正版として、WordPress 7.1.2が公開されました。
今回の脆弱性は、条件によってはログインしていない第三者から攻撃され、サイトの乗っ取りにつながる可能性があるものです。
今回注意したいのは、つい先日公開されたWordPress 7.1や7.1.1も対象になっていること。
そのため、この記事を以前読んで「7.1なら大丈夫」と確認された方も、もう一度WordPressのバージョンをご確認ください。
現在の最新版は「WordPress 7.1.2」です。
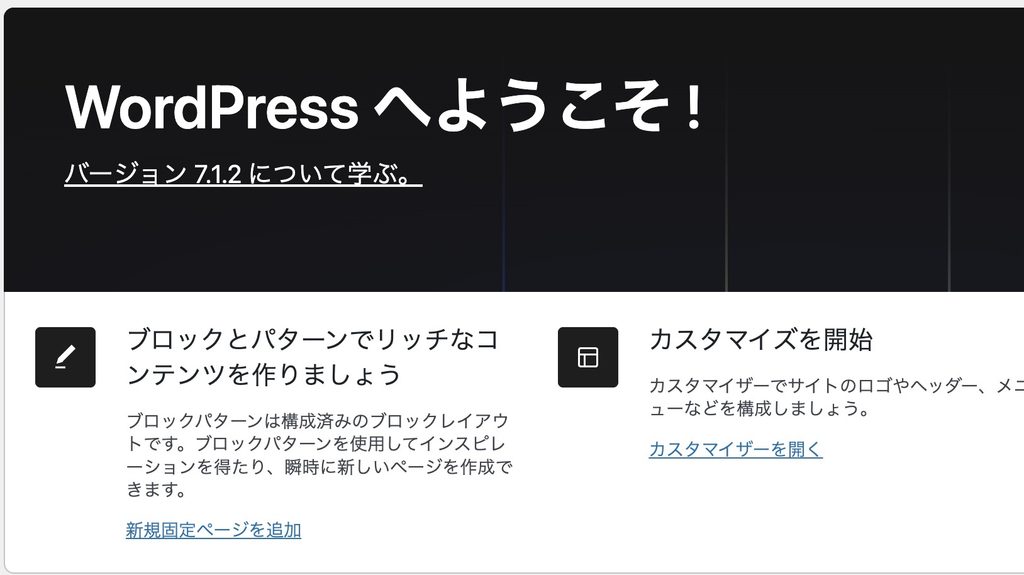
WordPressの管理画面から
「ダッシュボード」→「更新」
を開き、最新版になっているか確認してください。
エックスサーバーからも9月24日、利用者に対して速やかに最新版へ更新するよう注意喚起が出ています。
自動更新を設定している場合も、実際に更新が完了しているか確認しておくことをおすすめします。
2026年8月19日に、WordPressの最新版7.1が公開されました。じつは今回の更新は、いつもの「新機能が増えました」だけの話ではありません。
少し前に話題になった、大きなセキュリティの問題への対策も含まれています。ここだけは、後回しにせず確認しておいてほしいポイントです。
WordPressって、こんなに脆弱性が見つかるなら危ないんじゃない?
WordPressだから特別に危険というわけではありません。
WordPressは世界中で広く利用されているCMSだからこそ、セキュリティの問題も多くの人によってチェックされ、問題が見つかった際には修正版が公開されています。
大切なのは、WordPressを使わないことではなく最新版への更新やバックアップなど、適切なメンテナンスを続けること。
きちんと管理しながら使えば、WordPressは更新しやすく情報発信もしやすいとても便利なホームページ運営の仕組みです。
2026年7月にあった「緊急の脆弱性」を覚えていますか?
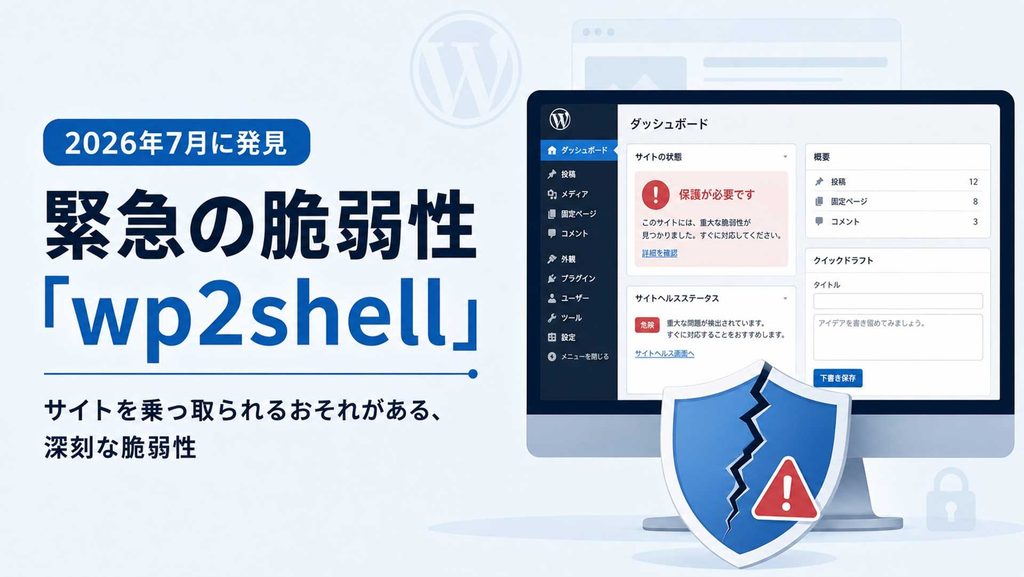
2026年7月にwp2shellと呼ばれる深刻な脆弱性が見つかりました。これは、悪意のある人にサイトを乗っ取られてしまうおそれのある、とても危険なものでした。
このときは「今すぐ更新してください」と、あちこちで注意が呼びかけられましたよね。対策版として、7.0.2などの更新がすぐに公開されました。
そして今回の7.1にも、この対策はきちんと含まれています。だから7.1(またはそれ以降)にしておけば、あの脆弱性への備えができた状態になります。
どんな危険なもの?
かんたんに言うと、悪意のある人がログイン情報を一切持っていなくても、公開されているWordPressのサイトに外から不正なプログラムを送り込んで実行できてしまうというものです。
これが成立するとサイトの中身を書き換えられたり、サーバーごと乗っ取られたり他の攻撃の踏み台に使われたりします。要するに「サイト乗っ取り」に直結する、いちばん怖いタイプの穴でした。
ちなみに「wp2shell」という名前は、WordPress(wp)を突破口にしてサーバーを操作する権限(shell=コマンドを打てる状態)まで奪えてしまう、という流れからついた通称だそうです。
いちばん危ないのは「古いまま放置」しているサイト
裏を返すと、いちばん心配なのはずっと更新せずに古いバージョンのまま動いているサイトです。
この場合、7月の脆弱性への対策がされていない可能性があります。「なんだか難しそうだから」とお知らせを閉じ続けているサイトほど、じつはリスクが高いのです。
まずはご自身のWordPressのバージョンを一度見てみてください。管理画面の「ダッシュボード」から確認できますよ。
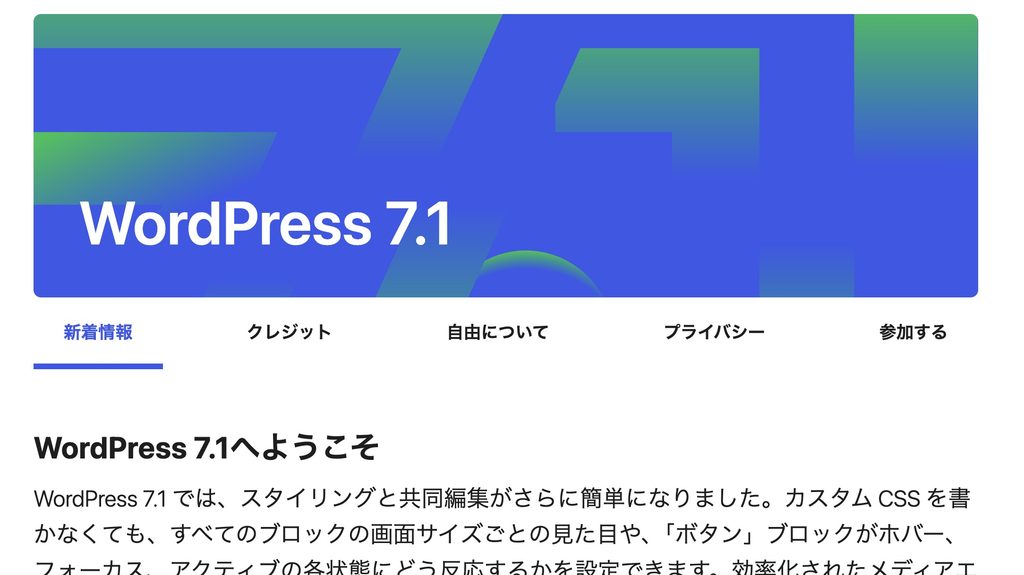
WordPressを開いて、下の画像のようなWordPress7.1という字が出てきたらOKです。
7.1では、こんなことも便利になりました
セキュリティ対策のほかに、使い勝手もいくつか良くなっています。
たとえば、スマホやタブレットで見たときの見た目をコードなしで整えられるようになりました。ほかにも、FAQを切り替えて見せられるタブや写真をアップロードするときに自動で軽くしてくれる仕組みなども加わっています。
大きく見た目が変わるわけではありませんが、これからサイトをさわるときに少し便利になる、そんな内容です。
「エックスサーバーだから自動更新されてるでしょ?」という方へ
エックスサーバーをはじめ、多くのサーバーやWordPressの初期設定では、本体の更新が自動でオンになっていることがあります。じっさいエックスサーバーは、危険な不具合が見つかったときに利用者のWordPressを自動で更新してくれることもあり、とても心強い仕組みです。
ただ「自動だから何もしなくていい」とまでは言い切れません。本体が新しくなると、お使いのプラグインやテーマがまだ対応しきれずフォームが動かなくなったりレイアウトが崩れたりすることがあるからです。
自動の場合、崩れていること自体に気づきにくいのがこわいところです。更新のあとに一度ご自身のサイトを開いて、トップページや予約・お問い合わせフォームがちゃんと動くか見ておいてくださいね。
「自分で確認するのは不安…」という方へ
いまのバージョンはいくつなのか、自動と手動どちらなのかバックアップは取れているのか。こういった確認は、慣れていないと少しむずかしく感じますよね。
まるっこデザインでは、更新まわりの確認やもしものときの復旧もお手伝いしています。ご自身で判断がつかないときや更新して表示が崩れてしまったときは、無理をせずお気軽にご相談ください。